Panduan Mengatur Passkey Microsoft Entra ID untuk Login Tanpa Kata Sandi
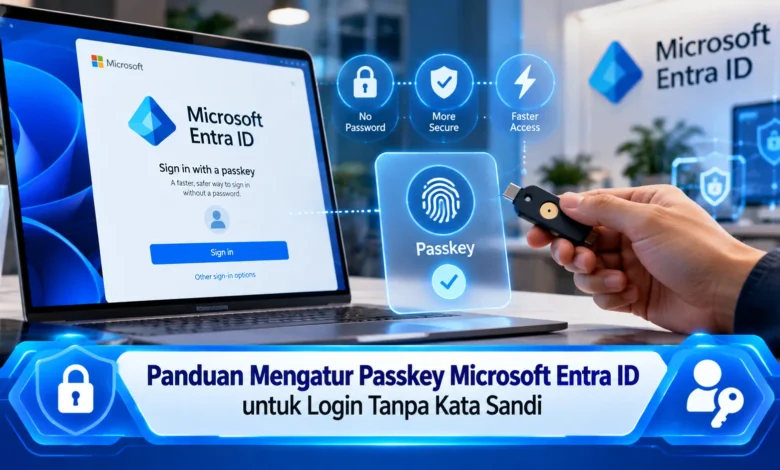
Keamanan akun digital menjadi semakin penting ketika berbagai aktivitas pekerjaan dan komunikasi bergantung pada layanan berbasis cloud. Microsoft Entra ID menghadirkan dukungan passkey sebagai metode autentikasi modern yang memungkinkan pengguna masuk ke akun tanpa mengetik kata sandi. Teknologi ini memanfaatkan standar FIDO2, sistem kriptografi, dan verifikasi perangkat untuk meningkatkan perlindungan terhadap pencurian kredensial serta serangan phishing. Pengguna dapat memanfaatkan Windows Hello, Microsoft Authenticator, atau kunci keamanan fisik sesuai kebijakan organisasi. Dengan memahami cara mengatur passkey Microsoft Entra ID, proses login dapat menjadi lebih praktis sekaligus memberikan perlindungan tambahan terhadap akses tidak sah.
Keunggulan Teknologi Passkey dalam Melindungi Akun Microsoft Entra
Teknologi passkey adalah mekanisme autentikasi berbasis kriptografi yang dikembangkan guna mengurangi ketergantungan terhadap kata sandi konvensional ketika seseorang masuk ke layanan digital. Melalui platform pengelolaan identitas Microsoft, passkey menerapkan standar FIDO2 dan WebAuthn untuk mengonfirmasi kepemilikan kredensial. Tidak seperti kredensial berbasis teks, sistem ini memanfaatkan mekanisme public key cryptography. Komponen public key disimpan oleh sistem autentikasi, sedangkan kunci rahasia perangkat dilindungi pada perangkat yang digunakan. Pendekatan kriptografi tersebut berperan mengurangi pencurian rahasia autentikasi dari server.
Salah satu keunggulan utama dari passkey Microsoft Entra ID adalah perlindungan terhadap halaman login palsu. Ketika menggunakan password biasa, pengguna berpotensi memasukkan informasi rahasia pada halaman tiruan. Berbeda dengan kondisi tersebut, autentikasi memverifikasi domain yang sesuai sehingga permintaan dari domain berbeda tidak memperoleh respons autentikasi yang sah. Tidak hanya dari sisi phishing, pengguna bisa mengonfirmasi proses masuk menggunakan pengenalan wajah sesuai metode verifikasi yang tersedia. Pendekatan tersebut menghadirkan perpaduan antara kemudahan autentikasi dan pengamanan akses akun. Meskipun lebih tahan terhadap phishing, passkey tetap memerlukan pengelolaan yang tepat.
Hal Penting Sebelum Menggunakan Teknologi Passkey Microsoft
Ketika mempersiapkan autentikasi tanpa kata sandi, pengguna harus mengetahui bahwa pengelola akun sudah mengaktifkan metode passkey FIDO2 pada Microsoft Entra ID. Ketentuan ini menjadi penting karena akun perusahaan yang dikelola memiliki aturan keamanan tersendiri. Apabila metode passkey tidak tersedia, pengguna mungkin tidak menemukan pilihan pendaftaran passkey pada halaman Security info. Tidak hanya memperhatikan kebijakan akun, komputer atau smartphone juga harus mendukung teknologi FIDO2 dan sistem autentikasi yang sesuai. Untuk pendaftaran awal, pengguna umumnya perlu menyelesaikan verifikasi multifaktor atau MFA yang telah tersedia sebelumnya. Berkat langkah persiapan yang tepat, kendala konfigurasi dapat dikurangi.
Layanan autentikasi Microsoft memungkinkan penggunaan berbagai pilihan autentikator FIDO2 yang memiliki karakteristik berbeda. Opsi pertama adalah passkey pada Windows yang disimpan dalam Windows Hello. Jenis passkey ini tidak otomatis tersinkronisasi ke komputer lain. Pilihan berikutnya, Microsoft Authenticator memungkinkan registrasi kredensial FIDO2 pada Android atau iPhone yang kompatibel dengan fitur terkait. Selain itu, kunci keamanan fisik FIDO2 menjadi pilihan tambahan bagi organisasi yang memerlukan autentikator khusus. Ketika administrator memberikan izin, passkey tersinkronisasi juga dapat menjadi pilihan. Oleh sebab itu, jenis autentikator perlu ditentukan berdasarkan kebijakan keamanan.
Langkah Menyiapkan Kebijakan Login Tanpa Kata Sandi bagi Organisasi
Bagi administrator Microsoft Entra, metode autentikasi FIDO2 perlu disiapkan melalui Microsoft Entra admin center pada halaman kebijakan metode masuk. Administrator dengan peran yang sesuai dapat mengakses Entra ID, kemudian memilih Authentication methods untuk mengonfigurasi profil autentikator. Melalui konfigurasi metode autentikasi, administrator dapat membuat profil passkey serta menetapkan grup yang diperbolehkan yang diizinkan menggunakan passkey. Pengaturan ini memungkinkan penerapan bertahap. Untuk ilustrasi, tim IT dapat mengaktifkan passkey terlebih dahulu bagi tim penguji internal sebelum menerapkan kebijakan ke seluruh organisasi. Berkat strategi tersebut, pengalaman pengguna bisa dievaluasi.
Di samping mengaktifkan metode FIDO2, administrator harus mengevaluasi pengaturan attestation serta AAGUID agar registrasi mengikuti standar keamanan organisasi. AAGUID merupakan identitas kelas perangkat autentikasi yang membantu mengidentifikasi dukungan perangkat. Untuk pendaftaran passkey Windows Hello, administrator harus memastikan profil mendukung autentikator Windows Hello. Selain itu, pendaftaran Microsoft Entra passkey pada Windows tidak mendukung profil yang memaksakan attestation. Oleh karena itu, kebijakan organisasi perlu diperiksa sebelum perubahan autentikasi digunakan dalam produksi. Konfigurasi authentication strengths berpotensi mendukung mewajibkan autentikasi tahan phishing pada layanan atau pengguna tertentu.
Cara Mendaftarkan Passkey Microsoft Entra ID melalui Security Info
Setelah kebijakan organisasi aktif, pengguna dapat memulai pendaftaran melalui halaman Security info di alamat https://mysignins.microsoft.com/security-info. Pertama, kunjungi menu Security info menggunakan peramban modern, kemudian autentikasi melalui akun Microsoft Entra. Jika sistem memerlukan, konfirmasi identitas menggunakan metode yang tersedia. Setelah berhasil masuk, pilih Add sign-in method dan pilih metode Passkey. Pada langkah berikutnya, tekan Next untuk menentukan jenis autentikator. Pilihan yang muncul bergantung pada konfigurasi keamanan organisasi. Melalui tahapan yang ditampilkan, registrasi dapat dilanjutkan.
Untuk pengguna Windows, passkey bisa didaftarkan melalui Windows Hello apabila profil autentikator organisasi mendukung. Apabila proses diarahkan ke perangkat Windows, sistem mengharuskan persetujuan lokal menggunakan PIN Windows Hello. Sesudah identitas dikonfirmasi, Windows menyimpan kredensial baru dalam kontainer Windows Hello pada perangkat. Berbeda dari passkey tersinkronisasi, Microsoft Entra passkey pada Windows memerlukan registrasi terpisah untuk perangkat tambahan. Sementara itu, tentukan kunci keamanan FIDO2 ketika pemilihan penyimpanan ditampilkan. Setelah itu, aktifkan autentikator fisik dan ikuti instruksi PIN atau biometrik. Setelah proses berhasil, pengguna dapat memberi nama metode pada halaman Security info.
Cara Login Microsoft Entra Menggunakan Passkey Smartphone
Selain melalui Windows Hello, Microsoft Entra ID menyediakan dukungan penggunaan passkey melalui Microsoft Authenticator pada perangkat mobile yang kompatibel. Ketentuan kompatibilitas perangkat mencakup Android 14 atau lebih baru dan iOS 17 atau lebih baru untuk penggunaan metode autentikasi tersebut. Untuk memulai, unduh aplikasi Microsoft Authenticator melalui saluran distribusi aplikasi yang terpercaya. Setelah aplikasi dibuka, tambahkan akun kerja atau sekolah dan lakukan proses masuk. Ketika akun organisasi sudah tersedia, buka detail akun, kemudian gunakan Create a passkey. Sesudah itu, lakukan verifikasi multifaktor serta pastikan perangkat memiliki screen lock. Dengan mengikuti tahapan ini, kredensial FIDO2 bisa didaftarkan.
Setelah proses verifikasi, Microsoft Authenticator dapat meminta pengguna mengaktifkannya sebagai passkey provider. Pada perangkat Android, tampilan konfigurasi menyesuaikan produsen dan versi sistem. Pemilik ponsel bisa menemukan menu passkey atau Passwords and accounts, kemudian mengaktifkan Microsoft Authenticator sebagai penyedia. Untuk pengguna iOS, menu pengisian otomatis kata sandi dan passkey harus diperiksa agar kredensial tersimpan melalui penyedia yang dipilih. Ketika konfigurasi berhasil, buka kembali aplikasi dan periksa bahwa passkey telah ditambahkan. Jika proses dibuat melalui halaman web, pengguna perlu kembali ke browser supaya metode masuk tampil pada akun.
Solusi Kendala Pendaftaran serta Penggunaan Passkey Microsoft
Setelah passkey berhasil didaftarkan, pengguna sebaiknya menguji proses masuk ke halaman autentikasi Microsoft Entra. Pada halaman login, gunakan pilihan Sign-in options dan ikuti instruksi yang ditampilkan. Jika memakai Windows Hello, pengguna mungkin perlu menggunakan sidik jari sebagai konfirmasi kepemilikan perangkat. Untuk autentikator berbasis ponsel, proses autentikasi menggunakan penyedia passkey mobile sesuai konfigurasi yang tersedia. Ketika smartphone dipakai untuk mengautentikasi browser berbeda perangkat, sistem dapat membutuhkan pemindaian kode QR untuk menghubungkan perangkat secara aman. Berkat sistem autentikasi modern, pengguna bisa mengurangi ketergantungan pada password untuk skenario masuk yang sesuai kebijakan.
Ketika registrasi tidak dapat diselesaikan, pemeriksaan awal yang disarankan adalah memeriksa pengaturan administrator. Selain itu, pastikan browser kompatibel serta siapkan PIN atau biometrik. Dalam proses autentikasi antara ponsel dan laptop, Bluetooth mungkin perlu diaktifkan dan aturan konektivitas harus mendukung autentikasi lintas perangkat. Apabila pendaftaran dilakukan pada komputer Windows, tinjau keberadaan kredensial serupa untuk akun yang sama karena kondisi tersebut dapat memengaruhi registrasi. Jika registrasi masih tidak berhasil, hubungi administrator organisasi dan pastikan masih tersedia cara pemulihan akun. Berkat langkah pencegahan ini, risiko kehilangan akses akun dapat dikurangi.
Kesimpulan tentang Pengaturan Passkey Microsoft Entra ID
Mengatur passkey Microsoft Entra ID menjadi pendekatan modern untuk mengurangi risiko pencurian kredensial. Berkat penggunaan pasangan kunci kriptografi, karyawan dapat mengautentikasi identitas tanpa harus mengetik password pada sistem yang telah dikonfigurasi. Ketersediaan berbagai metode penyimpanan passkey memberikan fleksibilitas sesuai kebijakan organisasi. Namun demikian, keberhasilan penerapannya tetap bergantung pada kompatibilitas perangkat. Berkat penerapan kebijakan yang sesuai, proses login menjadi lebih terkendali tanpa mengorbankan kenyamanan penggunaan. Dari pengalaman Anda, apakah metode autentikasi tanpa kata sandi akan mempermudah akses akun perusahaan dalam beberapa tahun mendatang? Mari berbagi pandangan Anda mengenai keamanan akun tanpa password.