Cara Mengamankan AI Agent Permissions dengan Least Privilege dan Kontrol Tool yang Ketat
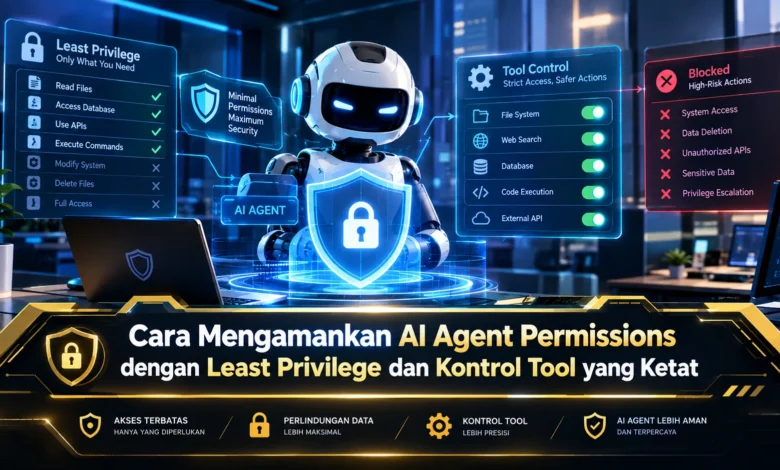
AI agent semakin banyak digunakan untuk membantu otomatisasi, membaca data, menjalankan tool, dan mengambil tindakan berdasarkan instruksi tertentu. Kemampuan ini membuat TEKNOLOGI berbasis AI menjadi lebih praktis, tetapi sekaligus menuntut pengaturan permission yang lebih disiplin. Jika hak akses diberikan terlalu luas, satu kesalahan instruksi dapat membuka risiko yang tidak perlu. Karena itu, penerapan least privilege dan kontrol tool yang ketat menjadi fondasi penting agar AI agent tetap berguna tanpa memperoleh kemampuan yang melebihi kebutuhan tugasnya.
Terapkan Least Privilege Sejak Awal
Prinsip least privilege berarti setiap AI agent hanya memperoleh hak akses yang benar benar diperlukan. Ketika AI hanya bertugas memproses data yang tersedia, maka permission write dan delete sebaiknya tetap dinonaktifkan. Cara seperti ini membantu mengurangi dampak kesalahan.
Hak minimum sebaiknya tidak hanya berlaku pada level agent secara umum. Agent yang menggunakan satu API tidak harus memperoleh seluruh endpoint. Dalam implementasi TEKNOLOGI modern, pembatasan seperti ini membantu menciptakan batas keamanan yang lebih jelas.
Kelompokkan Hak Akses Berdasarkan Fungsi Agent
Setiap AI agent sebaiknya memiliki peran yang terdefinisi dengan jelas. AI yang bertugas membuat ringkasan tidak membutuhkan permission seperti agent pengelola data. Pembagian role seperti ini membuat tim dapat memahami batas kemampuan setiap agent.
Pendekatan berbasis peran membantu ketika jumlah agent semakin besar. Role reader dapat dibatasi hanya untuk membaca, sedangkan role editor dapat memperoleh izin perubahan pada resource tertentu. Melalui model tersebut, kontrol terhadap kemampuan agent menjadi lebih terukur.
Gunakan Allowlist untuk Mengontrol Tool Access
Tool access perlu diperhatikan karena agent modern dapat memanggil beragam fungsi. Daftar fungsi dapat mencakup layanan web, penyimpanan data, komunikasi, serta sistem bisnis. Semakin banyak tool yang tersedia, semakin besar pula ruang tindakan agent.
Pendekatan yang lebih aman adalah menggunakan allowlist tool. AI untuk merangkum dokumen tidak membutuhkan fungsi administrasi server. Kontrol seperti ini membantu membuat TEKNOLOGI agentic lebih mudah diawasi.
Hindari Hak Permanen untuk Aktivitas Kritis
Hak akses tertentu sebaiknya hanya aktif ketika dibutuhkan. Aktivitas dengan dampak besar seperti perubahan konfigurasi dan pengelolaan data penting dapat diberikan melalui permission sementara. Setelah tugas selesai, akses dapat dikembalikan ke level minimum.
Model permission dinamis juga memungkinkan pemeriksaan berdasarkan konteks. Ketika AI mencoba menggunakan tool sensitif, sistem dapat melakukan validasi terlebih dahulu. Pendekatan ini membantu mencegah privilege tetap terbuka setelah digunakan.
Gunakan Persetujuan Manusia pada Operasi Kritis
AI agent tidak harus memperoleh kebebasan penuh untuk setiap tindakan. Operasi sederhana dapat diproses tanpa intervensi, sedangkan tindakan kritis sebaiknya membutuhkan human approval.
Sebagai contoh, agent dapat membaca laporan tetapi tidak boleh menghapus data tanpa persetujuan. Pendekatan tersebut membantu mempertahankan kecepatan otomatisasi tanpa kehilangan kontrol. Melalui mekanisme tersebut, otomatisasi dapat berkembang tanpa mengorbankan kontrol.
Pantau Aktivitas Agent dengan Logging dan Audit Trail
Pembatasan akses sebaiknya berjalan bersama observability. Aktivitas agent terhadap resource kritis sebaiknya memiliki rekaman. Catatan mengenai siapa yang menjalankan tindakan, apa yang diakses, dan bagaimana hasilnya dapat memberikan visibilitas yang lebih baik terhadap perilaku AI.
Monitoring juga membantu mendeteksi pola yang tidak biasa. Jika agent tiba tiba menggunakan tool yang jarang dipakai, sistem dapat menghasilkan peringatan. Pada sistem TEKNOLOGI modern, audit trail menjadi bagian penting dari tata kelola yang dapat dipertanggungjawabkan.
Review Hak Akses AI Agent Secara Rutin
Izin yang pernah dibutuhkan dapat menjadi tidak terpakai setelah sistem berkembang. Karena itu, review permission perlu dilakukan secara berkala. Izin yang sudah tidak diperlukan dapat dinonaktifkan agar ruang akses tetap minimal.
Administrator sebaiknya memeriksa kembali integrasi yang diberikan kepada agent. Apabila sumber data sudah tidak diperlukan, akses tersebut dapat menjadi kandidat untuk dicabut. Kebiasaan evaluasi tersebut membantu mencegah privilege creep.
Penutup
Keamanan permission AI agent memerlukan kombinasi antara hak akses minimum, pembatasan fungsi, serta pengawasan berkelanjutan. Dengan membatasi role, menggunakan allowlist tool, menerapkan permission dinamis, menambahkan human approval, serta mencatat aktivitas agent, pengembang dapat menjaga agent tetap bekerja dalam batas yang diperlukan. Di tengah meningkatnya penggunaan TEKNOLOGI otonom, kontrol permission akan menjadi bagian penting dari desain sistem. Anda dapat ikut berdiskusi mengenai strategi least privilege untuk agentic AI agar wawasan mengenai keamanan AI semakin berkembang.