Mengenal NVIDIA OpenShell, Runtime Open Source yang Dirancang untuk Membatasi Akses AI Agent secara Dinamis
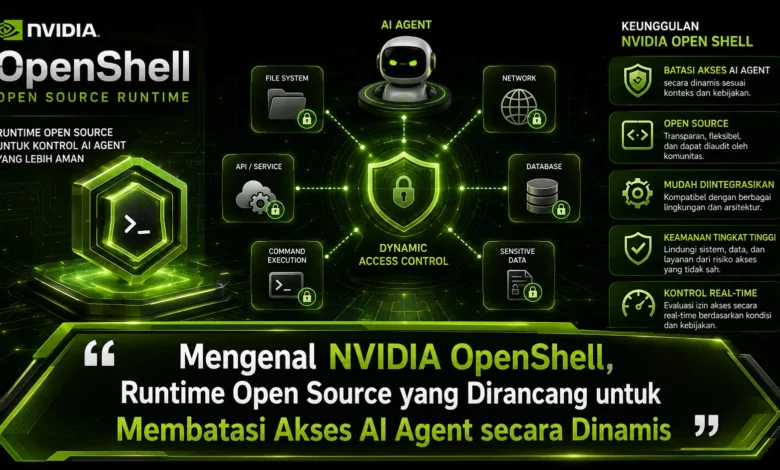
Perkembangan AI agent membuat kebutuhan terhadap sistem keamanan yang lebih adaptif semakin penting, terutama ketika sebuah agen dapat mengakses file, menjalankan kode, berkomunikasi dengan layanan eksternal, dan menggunakan berbagai tools. NVIDIA OpenShell hadir sebagai runtime open source yang menempatkan kontrol pada lingkungan tempat AI agent bekerja, sehingga kemampuan agen dapat dibatasi sesuai kebutuhan tugas. Pendekatan ini menarik karena TEKNOLOGI agentic AI membutuhkan keseimbangan antara kebebasan menjalankan pekerjaan secara mandiri dan perlindungan terhadap sumber daya penting di dalam sistem.
OpenShell Menghadirkan Pendekatan Baru dalam Menjalankan Agentic AI
OpenShell dari NVIDIA hadir sebagai lapisan runtime yang menitikberatkan pada pembatasan akses autonomous agent. Jika dibandingkan dengan pendekatan yang membiarkan agen berinteraksi bebas dengan lingkungan utama, OpenShell berupaya menjalankan agen di dalam ruang eksekusi terkontrol.
Konsep seperti ini menjadi makin penting karena AI agent modern dapat mengoperasikan workflow dengan tingkat otonomi lebih tinggi. AI agent tersebut mungkin mengakses dokumen, mengeksekusi kode, hingga mengakses jaringan. Tanpa pembatasan yang memadai, kemampuan tersebut dapat menciptakan tantangan keamanan, sehingga TEKNOLOGI runtime yang menyediakan kontrol akses menjadi lebih strategis.

Lingkungan Terisolasi Menjadi Fondasi Penting Keamanan OpenShell
Bagian inti dalam OpenShell adalah penggunaan sandbox. Lewat sistem tersebut, tindakan AI agent dapat dipisahkan dari lingkungan host. Sasaran pendekatan tersebut adalah membatasi izin berdasarkan kebutuhan pekerjaan.
Sebagai gambaran, apabila agent sekadar memerlukan folder proyek tertentu, maka bagian lain dari filesystem dapat dibuat tidak tersedia. Konsep tersebut dapat diberlakukan pada eksekusi program, sehingga aktivitas autonomous agent tidak secara otomatis mencakup seluruh host. Pembatasan tersebut membantu TEKNOLOGI AI menyelesaikan tugas secara mandiri dengan kontrol yang lebih jelas.
Kebijakan Runtime Menentukan Batas Operasional Agent secara Lebih Fleksibel
Pembatasan AI agent tidak selalu ideal jika hanya mengandalkan izin permanen. Kebutuhan agent dapat menyesuaikan jenis aktivitas yang sedang dikerjakan. Oleh sebab tersebut, pendekatan yang mampu menyesuaikan kebijakan memberikan kontrol yang lebih adaptif.
Menggunakan aturan akses, administrator atau developer dapat mengatur batas interaksi agent berdasarkan jenis tugas yang dijalankan. Ketika kebutuhan berubah, aturan dapat disesuaikan tanpa harus memberikan kebebasan permanen. Pendekatan ini membuat TEKNOLOGI agentic AI dapat memiliki ruang kerja yang fleksibel sambil mengikuti kebijakan yang telah ditetapkan.
OpenShell Membantu Mengatur File serta Koneksi yang Bisa Digunakan Agent
Akses file serta koneksi eksternal merupakan bagian yang perlu diperhatikan ketika mengoperasikan AI agent. Agen yang bebas membuka seluruh penyimpanan dapat menjangkau informasi di luar kebutuhan, sedangkan akses jaringan tanpa pembatasan dapat memungkinkan komunikasi ke banyak tujuan.
Menggunakan kebijakan yang lebih terarah, folder yang dibutuhkan dapat disediakan dengan hak akses tertentu, sementara lokasi sensitif tetap terisolasi. Dalam pengaturan network, layanan yang diperlukan dapat disediakan, sedangkan koneksi lain dapat dibatasi. Model izin minimum tersebut membantu memperkecil ruang akses yang tersedia.
Kredensial dan Informasi Sensitif Memerlukan Pengelolaan yang Lebih Aman
AI agent yang terhubung dengan layanan lain sering memerlukan autentikasi agar bisa berkomunikasi dengan layanan. API key tersebut merupakan rahasia sistem yang sebaiknya tidak diberikan secara bebas kepada seluruh komponen AI.
Pendekatan runtime terkontrol dapat berperan membatasi hubungan antara kemampuan menggunakan layanan dengan kepemilikan credential secara penuh. Lewat pendekatan ini, agent dapat melakukan pekerjaan sesuai kebijakan tanpa mendapatkan credential lebih luas dari kebutuhan. Kontrol seperti ini menjadi semakin relevan ketika TEKNOLOGI AI mendapatkan kemampuan operasional yang semakin luas.
OpenShell Menawarkan Lapisan Perlindungan untuk AI yang Semakin Mandiri
Ketika kemampuan autonomous agent meningkat, semakin besar kebutuhan terhadap kontrol yang konsisten. Instruksi pada prompt dapat menentukan tujuan pekerjaan, tetapi tidak seharusnya menjadi satu satunya perlindungan ketika agent dapat mengeksekusi kode dan tools.
Kontrol pada tingkat runtime dapat tetap menegakkan kebijakan meskipun agent mencoba melakukan aktivitas di luar tugas. Dengan pendekatan tersebut, pembatasan tidak hanya mengandalkan kepatuhan AI. Inilah yang membuat runtime seperti OpenShell relevan bagi masa depan autonomous agent.
Kesimpulan, OpenShell Menjadi Pendekatan Menarik untuk Mengamankan Agentic AI
NVIDIA OpenShell menunjukkan bahwa kemajuan agentic AI membutuhkan bukan hanya kemampuan AI yang semakin besar. Sandbox, kebijakan akses, pembatasan file serta koneksi, serta pengamanan credential dapat menciptakan lingkungan agent yang lebih terkendali.
Dalam perkembangan berikutnya, pendekatan runtime open source yang terkontrol berpotensi lebih banyak dibutuhkan ketika TEKNOLOGI AI agent memperoleh tanggung jawab yang lebih besar. Bagaimana menurut Anda, apakah policy berbasis infrastruktur akan menjadi kebutuhan utama dalam implementasi AI perusahaan? Sampaikan pendapat Anda mengenai perkembangan keamanan AI agent dan terus pantau perkembangan TEKNOLOGI terbaru untuk memahami arah keamanan AI modern.