Akamai Perkenalkan Agent Sandbox untuk Menjalankan Kode AI dalam Lingkungan Terisolasi
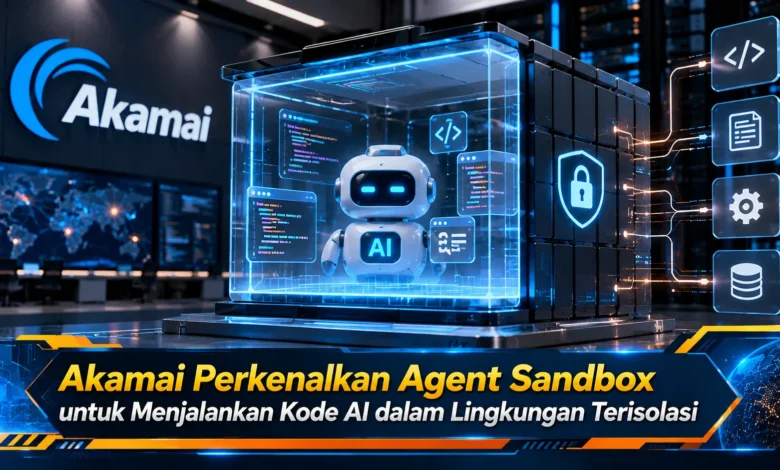
Akamai Technologies memperkenalkan Akamai Agent Sandbox pada 27 Oktober 2026 sebagai solusi untuk menjalankan kode yang dihasilkan agen kecerdasan buatan dalam lingkungan terisolasi. Teknologi ini dirancang untuk membantu perusahaan mengendalikan risiko keamanan ketika agen AI mulai menjalankan program, mengakses layanan, dan menyelesaikan pekerjaan secara otomatis. Dengan memanfaatkan WebAssembly dan framework Spin, Akamai Agent Sandbox menyediakan pembatasan terhadap penggunaan memori, sumber daya komputasi, serta koneksi jaringan. Kehadirannya menjadi perkembangan penting dalam dunia TEKNOLOGI cloud computing karena menawarkan pendekatan keamanan yang lebih terstruktur bagi perusahaan yang mengembangkan aplikasi AI otonom dan membutuhkan perlindungan terhadap sistem internal.
Akamai Agent Sandbox Hadir untuk Mendukung Keamanan Agen AI
Pengumuman Akamai Agent Sandbox menjadi salah satu perkembangan penting dalam industri keamanan cloud computing. Produk terbaru tersebut dikembangkan guna mendukung perusahaan mengelola eksekusi program yang dibuat kecerdasan buatan dalam lingkungan dengan pembatasan keamanan. Tidak seperti chatbot yang hanya menghasilkan jawaban, agen AI dapat diberikan kemampuan untuk menyelesaikan pekerjaan melalui program otomatis. Peningkatan fungsi ini menghadirkan manfaat produktivitas, tetapi juga menimbulkan risiko yang harus dikendalikan. Berkat pendekatan isolasi ini, Akamai menawarkan pengendalian aktivitas program.
Produk keamanan AI terbaru ini hadir beriringan dengan Akamai Inference sebagai bagian dari pengembangan terbaru dalam ekosistem Akamai Cloud. Kombinasi solusi tersebut ditujukan untuk membantu operasional kecerdasan buatan perusahaan mulai dari layanan inferensi hingga pengoperasian kode. Ketika pertama kali diperkenalkan, Akamai menghadirkan Agent Sandbox melalui Spin SDK dalam status beta. Dengan status tersebut, layanan masih berada dalam fase pengujian. Organisasi yang membutuhkan layanan tersebut sebaiknya meninjau persyaratan penggunaan yang berlaku. Melalui pendekatan tersebut, perusahaan berkesempatan menguji penerapan sandbox sebelum mengadopsinya untuk pekerjaan penting.
Mekanisme Sandbox Berlapis untuk Melindungi Sistem Cloud
Fondasi teknis yang digunakan Akamai Agent Sandbox adalah WebAssembly atau Wasm, yang mendukung pelaksanaan program dengan isolasi dari lingkungan utama. Melalui teknologi tersebut, Akamai mengembangkan sistem isolasi yang mengendalikan aktivitas instruksi yang dihasilkan AI dari runtime tempat agen dijalankan. Komponen pengendali otomatis beroperasi pada Akamai Functions, sedangkan kode yang dihasilkannya diproses melalui lingkungan sandbox tambahan. Pemisahan tersebut membantu membatasi kemungkinan instruksi otomatis memengaruhi lingkungan di luar cakupannya. Berkat konfigurasi pembatasan, pelaksanaan kode menjadi lebih terstruktur.
Di samping memisahkan lingkungan eksekusi, Agent Sandbox mendukung pengendalian kapasitas komputasi. Administrator sistem bisa menerapkan kebijakan terhadap kebutuhan komputasi agar program tidak menggunakan kapasitas secara berlebihan. Sistem keamanan ini juga mengatur koneksi jaringan keluar dan hak akses terhadap lingkungan komputasi. Secara bawaan, akses jaringan keluar dibatasi hingga diizinkan melalui konfigurasi. Pengaturan akses tersebut membantu mengurangi risiko pengiriman data tanpa izin. Kendati memiliki mekanisme pembatasan, keamanan keseluruhan harus didukung pengawasan serta pengujian.
Framework Spin Mendukung Eksekusi JavaScript dan Python yang Terisolasi
Untuk mempermudah penerapan, Akamai menyediakan Agent Sandbox sebagai kemampuan tambahan berbasis kode terbuka dalam framework Spin. Framework tersebut memfasilitasi pembuatan aplikasi berbasis WebAssembly yang memanfaatkan Akamai Functions. Berkat dukungan framework ini, developer dapat membangun agen AI yang menggunakan layanan AI dengan protokol API yang sesuai. Saat kecerdasan buatan menyusun program, kode JavaScript atau Python bisa dieksekusi dalam lingkungan eksekusi dengan pembatasan. Integrasi teknologi tersebut memberikan cara untuk mengisolasi proses penalaran agen dan pelaksanaan kode.
Penerapan teknologi open source memberikan peluang bagi tim rekayasa perangkat lunak untuk mengevaluasi cara kerja sandbox secara lebih mendalam. Sebagai contoh, sebuah agen AI dapat diberikan tugas untuk membuat perhitungan otomatis. Kode yang dihasilkan kemudian dijalankan dalam lingkungan terbatas. Ketika instruksi memerlukan koneksi eksternal, pengembang harus menyesuaikan izin. Melalui pola tersebut, pemrosesan program buatan agen lebih mudah dikendalikan berdasarkan kebutuhan. Namun, validasi hasil kode tetap harus dilakukan sesuai prosedur keamanan.
Akamai Inference Melengkapi Layanan Agent Sandbox
Sebagai pelengkap teknologi keamanan agen, Akamai mengumumkan Akamai Inference sebagai layanan pengelolaan model AI. Produk tambahan tersebut memungkinkan perusahaan menjalankan berbagai model kecerdasan buatan melalui API yang kompatibel dengan OpenAI. Melalui dukungan antarmuka yang serupa, aplikasi yang sudah menggunakan API sejenis memiliki peluang integrasi tanpa penulisan ulang menyeluruh. Perusahaan menawarkan pilihan inferensi serverless dengan pembayaran berdasarkan pemakaian serta lingkungan inferensi terdedikasi. Fleksibilitas layanan ini memungkinkan organisasi memilih sistem inferensi sesuai kebutuhan operasional.
Dalam katalog awalnya, Akamai Inference menghadirkan 12 model open-weight dengan jumlah parameter antara 8 miliar hingga 2,8 triliun. Model yang termasuk dalam katalog adalah NVIDIA Nemotron 3 Ultra, OpenAI gpt-oss-120b, dan Google Gemma 4. Selain model bahasa, katalog tersebut mencakup embedding models yang memungkinkan pengembangan Retrieval-Augmented Generation atau RAG. Teknologi RAG memungkinkan pemanfaatan model AI dengan sumber pengetahuan yang diperlukan aplikasi. Pada layanan inferensi yang dikelola, Akamai mendukung proses autentikasi dan pengelolaan model. Keterhubungan kedua layanan menawarkan pendekatan untuk mengelola model dan eksekusi kode dalam satu ekosistem.
Keamanan Eksekusi Agen AI Mendukung Otomatisasi Perusahaan
Untuk organisasi yang menerapkan agen otomatis, pemanfaatan sistem dengan batas akses menawarkan keuntungan operasional dalam pengelolaan aktivitas otomatis. Sebagai gambaran, sebuah perusahaan mampu mengembangkan asisten kecerdasan buatan untuk mengolah informasi operasional. Apabila sistem AI membuat kode, risiko kesalahan tetap ada. Melalui Agent Sandbox, perusahaan dapat membatasi sumber daya yang digunakan. Pada skenario pengolahan data, program yang berjalan tidak sesuai rencana tidak otomatis memperoleh akses ke seluruh sistem. Pendekatan tersebut penting diterapkan ketika otomatisasi melibatkan eksekusi program.
Nilai penting berikutnya berkaitan dengan fleksibilitas penerapan. Akamai Cloud menghubungkan layanan komputasi CPU dan GPU dengan layanan data serta perlindungan cloud. Penyedia cloud tersebut mengandalkan jaringan global yang mencakup lebih dari 4.350 lokasi edge untuk menangani berbagai kebutuhan aplikasi berbasis jaringan. Dengan memanfaatkan jaringan global ini, organisasi dapat menempatkan beban kerja lebih dekat ke pengguna berdasarkan persyaratan operasional. Selain Akamai Functions, pengembang juga mampu memilih Kubernetes terkelola, infrastruktur CPU khusus, serta pemrosesan dengan akselerasi NVIDIA. Pilihan arsitektur tersebut memungkinkan pengaturan pendekatan sesuai karakter aplikasi. Namun demikian, implementasi sistem tetap perlu mempertimbangkan biaya dan keamanan.
Kesimpulan Akamai Agent Sandbox untuk Keamanan Kode AI
Berdasarkan pengembangan teknologi tersebut, Akamai Agent Sandbox menawarkan solusi menarik dalam perlindungan aplikasi berbasis agen otomatis. Penerapan isolasi berbasis WebAssembly memberikan dasar teknis untuk mengendalikan akses kode. Kemampuan mengatur memori bersama pengaturan koneksi jaringan membantu mengurangi risiko keamanan operasional. Selain itu, integrasi dengan Akamai Inference memperluas potensi untuk menjalankan model kecerdasan buatan dalam lingkungan cloud yang terhubung. Meski menawarkan perlindungan tambahan, penerapan prinsip hak akses minimum tetap menjadi kebutuhan utama.
Pada era penggunaan AI otonom, tuntutan pengamanan aktivitas agen berpotensi terus meningkat bagi organisasi digital serta tim keamanan. Pengembangan layanan keamanan dari Akamai menunjukkan arah inovasi yang tidak hanya mengejar kemampuan AI. Ketika penggunaan sistem otomatis meluas, pembatasan izin eksekusi akan menjadi pertimbangan penting. Untuk pengembang yang tertarik menggunakan layanan ini, status beta harus dipertimbangkan dalam perencanaan. Dari sudut pandang Anda, apakah lingkungan eksekusi kode yang terisolasi akan memegang peran penting dalam otomatisasi modern? Anda dapat membagikan pengalaman dan pemikiran mengenai masa depan keamanan agen AI.