OpenShell Secure Runtime Dorong Eksekusi Software Lebih Aman dengan Lingkungan Terisolasi
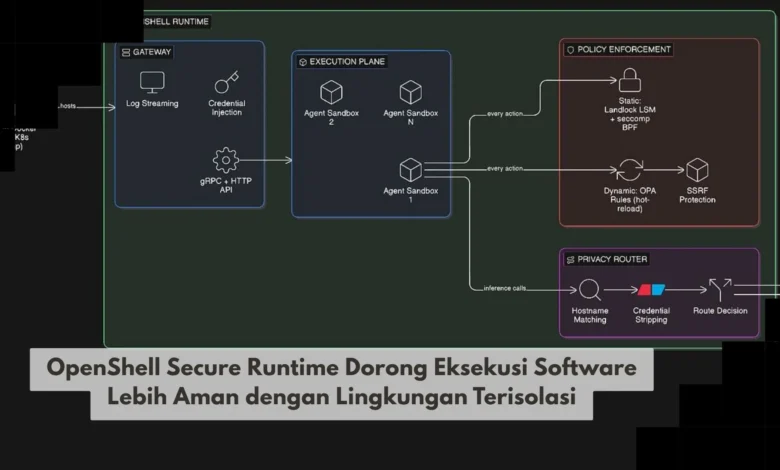
OpenShell Secure Runtime membawa perhatian pada pendekatan keamanan software yang mengutamakan lingkungan eksekusi terisolasi. Konsep ini semakin relevan ketika aplikasi modern berinteraksi dengan banyak library, layanan, data, dan proses otomatis dalam satu sistem. Dengan membatasi ruang kerja software, potensi gangguan dapat dipisahkan dari bagian sistem lainnya sehingga pengelolaan risiko menjadi lebih terarah. Bagi perkembangan TEKNO, pendekatan secure runtime memperlihatkan bagaimana keamanan dapat ditempatkan lebih dekat dengan proses eksekusi tanpa harus mengorbankan fleksibilitas pengembangan aplikasi modern.
OpenShell Secure Runtime Membawa Pendekatan Eksekusi Software yang Lebih Terisolasi
OpenShell Secure Runtime menempatkan isolasi sebagai salah satu pendekatan penting dalam menjalankan software secara lebih terkendali. Runtime yang terkontrol dapat memberikan ruang khusus bagi aplikasi sehingga interaksinya dengan komponen lain menjadi lebih terbatas. Pemisahan tersebut membantu menciptakan lapisan tambahan antara software yang sedang berjalan dan sistem utama.
Pendekatan seperti ini semakin penting ketika software modern memiliki dependency dan fungsi yang semakin kompleks. Satu aplikasi dapat berinteraksi dengan file, jaringan, API, database, serta berbagai layanan lainnya dalam satu workflow. Semakin banyak kemampuan yang diberikan kepada software, semakin besar pula kebutuhan untuk mengelolanya secara hati hati. Dalam perkembangan TEKNO keamanan aplikasi, isolasi membantu menghadirkan pendekatan keamanan yang lebih terstruktur.


Pembatasan Runtime Menambah Lapisan Perlindungan pada Eksekusi Software
Keunggulan utama runtime terisolasi berada pada kemampuan membatasi cakupan aktivitas software selama dijalankan. Jika sebuah proses mengalami kesalahan, batas isolasi dapat membantu mengurangi kemungkinan masalah menyebar ke komponen lain. Isolasi bukan solusi tunggal untuk semua ancaman namun dapat memperkuat pendekatan keamanan berlapis.
Pendekatan ini mendukung gagasan bahwa software sebaiknya hanya memperoleh kemampuan yang benar benar diperlukan. Aplikasi yang menjalankan fungsi spesifik dapat diberikan akses terbatas sesuai ruang kerja yang dibutuhkan. Kontrol akses yang lebih terarah dapat memperkecil area yang berpotensi terdampak apabila terjadi masalah. Bagi dunia TEKNO, konsep tersebut menjadi semakin penting karena aplikasi dan layanan modern sering berjalan secara otomatis serta saling terhubung.
Pengelolaan Permission Menjadi Bagian Penting Lingkungan Terisolasi
Isolasi perlu didukung kontrol akses yang sesuai agar pembatasan lingkungan dapat bekerja secara lebih terarah. Developer perlu menentukan resource apa yang diperlukan aplikasi serta resource mana yang seharusnya tidak tersedia. Pengaturan permission dapat melibatkan penyimpanan, jaringan, konfigurasi, serta resource sistem lainnya.
Dengan batas yang jelas, aktivitas software menjadi lebih mudah untuk dikontrol dan dievaluasi. Runtime dapat menerapkan aturan untuk mencegah software menggunakan resource di luar batas yang telah diberikan. Pendekatan tersebut membuat keamanan tidak hanya bergantung pada perilaku normal aplikasi. Dalam ekosistem TEKNO, strategi permission yang terarah juga membantu tim membangun budaya pengembangan yang lebih memperhatikan keamanan sejak awal.
Secure Runtime Relevan untuk Aplikasi Otomatis dan Workflow Modern
Aplikasi masa kini sering menjalankan tugas tanpa pengawasan langsung sehingga lingkungan runtime perlu dikelola secara lebih hati hati. Workflow otomatis dapat melibatkan akses data, komunikasi jaringan, pemrosesan informasi, dan berbagai tindakan lainnya. Semakin banyak tindakan yang dapat dilakukan secara otomatis, semakin penting memastikan setiap proses memiliki ruang kerja yang sesuai.
Isolasi memungkinkan tugas tertentu dijalankan tanpa memberikan akses langsung terhadap seluruh lingkungan host. Pendekatan ini dapat bermanfaat pada workflow pengembangan, pengujian software, proses otomatis, maupun sistem yang menjalankan kode dari berbagai sumber. Isolasi tetap perlu dilengkapi dengan praktik seperti patching, autentikasi, validasi input, dan perlindungan data. Dalam dunia TEKNO, keamanan berlapis menjadi semakin relevan ketika aplikasi memiliki banyak dependency dan integrasi.
Secure Runtime Mendukung Eksperimen Software dengan Batas yang Jelas
Testing software menjadi salah satu skenario yang cocok untuk memanfaatkan runtime dengan batas yang jelas. Developer sering perlu menjalankan versi baru aplikasi, dependency yang diperbarui, atau konfigurasi berbeda untuk memastikan semuanya bekerja sesuai harapan. Runtime khusus dapat memberikan tempat bagi pengembang untuk mengevaluasi software secara lebih terkontrol.
Pemisahan lingkungan dapat memberikan konfigurasi yang lebih mudah direplikasi oleh beberapa pengembang. Ketika proses testing menggunakan aturan dan resource yang jelas, hasil pengujian dapat lebih mudah dianalisis. Pendekatan ini dapat mendukung workflow pengembangan yang lebih rapi sekaligus mengurangi perubahan tidak disengaja terhadap lingkungan kerja utama. Dalam pengembangan TEKNO, lingkungan terpisah dapat memberikan manfaat pada keamanan sekaligus meningkatkan keteraturan proses pengujian.
Keamanan Berlapis Tetap Dibutuhkan di Luar Lingkungan Runtime
Isolasi memiliki manfaat penting tetapi tetap perlu ditempatkan sebagai bagian dari strategi keamanan yang lebih luas. Pembaruan aplikasi dan komponen pendukung tetap diperlukan agar celah yang ditemukan dapat ditangani. Keamanan aplikasi juga mencakup pengelolaan akses, perlindungan data sensitif, dan pengawasan terhadap aktivitas sistem.
Developer juga perlu memahami bahwa konfigurasi yang kurang tepat dapat mengurangi manfaat dari lingkungan terisolasi. Akses yang terlalu longgar dapat membuat software menjangkau resource di luar kebutuhan utamanya. Developer sebaiknya melakukan pemeriksaan ulang terhadap permission seiring perkembangan aplikasi. Dalam dunia TEKNO modern, kombinasi beberapa kontrol keamanan menjadi pendekatan penting untuk menghadapi risiko yang terus berkembang.
Kesimpulan OpenShell Secure Runtime Membawa Isolasi Lebih Dekat ke Eksekusi Software
OpenShell Secure Runtime menunjukkan bagaimana lingkungan terisolasi dapat digunakan untuk membuat eksekusi software menjadi lebih terkendali. Pembatasan permission dan resource dapat membantu menjaga aplikasi tetap berada dalam area yang telah ditentukan. Konsep ini semakin penting seiring software menggunakan lebih banyak komponen dan menjalankan lebih banyak proses secara otomatis.
Bagi perkembangan TEKNO, secure runtime dapat menjadi salah satu bagian penting dalam membangun sistem yang mengutamakan keamanan sejak tahap desain. Namun, manfaat terbaik tetap diperoleh ketika isolasi dipadukan dengan permission yang tepat, pembaruan rutin, perlindungan credential, monitoring, dan praktik pengembangan yang baik. Strategi yang seimbang dapat membantu tim mempertahankan kemudahan pengembangan sekaligus meningkatkan kontrol terhadap eksekusi aplikasi. Anda dapat berbagi pendapat mengenai lingkungan terisolasi sekaligus mengikuti pembahasan TEKNO terbaru.


