Mengenal Trusted Execution Environment, Teknologi yang Membuat Area Pemrosesan Data Lebih Terisolasi dan Aman
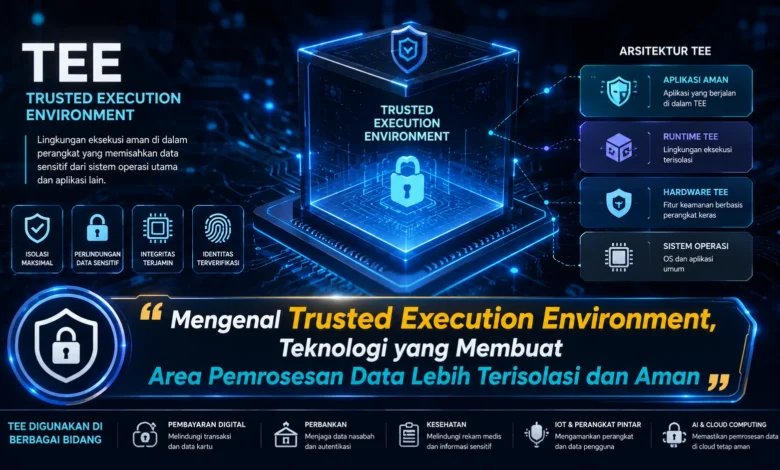
Trusted Execution Environment atau TEE merupakan pendekatan keamanan yang dirancang untuk menciptakan area pemrosesan data yang lebih terisolasi dari bagian sistem lainnya. Konsep ini semakin penting ketika aplikasi modern harus menangani informasi sensitif selama proses komputasi berlangsung. Dalam perkembangan TEKNOLOGI keamanan digital, TEE membantu menghadirkan lapisan perlindungan tambahan agar data dan kode yang sedang digunakan tidak mudah diakses oleh komponen yang tidak berwenang.
Mengenal Cara Kerja Trusted Execution Environment
Trusted Execution Environment dapat dipahami sebagai ruang eksekusi yang memiliki perlindungan khusus dari lingkungan komputasi umum. Peran dasarnya pada TEE adalah membantu melindungi kode dan materi sensitif ketika berada dalam tahap eksekusi. Menggunakan pemisahan tersebut, akses oleh bagian sistem yang tidak diperlukan bisa dikontrol.
Konsep tersebut menjadi elemen strategis pada keamanan komputasi. Jika enkripsi sering digunakan dalam melindungi data at rest dan data yang dikirim, TEE menawarkan pendekatan lain untuk data in use. Konsep tersebut mendorong TEKNOLOGI TEE semakin dibutuhkan untuk sistem komputasi masa kini.
TEE Mengandalkan Isolasi untuk Memperkuat Keamanan
Salah satu ciri penting TEE terletak pada pembatasan yang memisahkan lingkungan terlindungi dan lingkungan umum. Isolasi tersebut mampu mendukung keamanan terhadap kode yang sedang dieksekusi. Dengan pemisahan tersebut, program dapat mengeksekusi aktivitas rahasia di dalam ruang yang memiliki kontrol khusus.
Mekanisme pemisahan tersebut umumnya dibangun melalui fitur perangkat keras. Tujuannya ialah memastikan agar informasi di dalam TEE tidak secara langsung diakses oleh lingkungan di luar area tersebut. Strategi semacam ini membantu mempertahankan kerahasiaan dan keutuhan pemrosesan.
Perlindungan Data in Use Menjadi Fokus Penting
Materi digital bisa berada melalui beberapa kondisi selama proses digital. Saat data berada dalam kondisi at rest, perlindungan penyimpanan bisa digunakan untuk meningkatkan perlindungan. Hal yang sama berlaku sewaktu data dikirim, protokol keamanan bisa menjaga kerahasiaannya.
Tantangan tambahan muncul ketika data harus dibuka melalui sistem. Pada tahap tersebut, materi digital berubah pada tahap penggunaan. TEE mampu berperan dalam memberikan lapisan perlindungan sehingga informasi tetap aman selama digunakan oleh aplikasi.
TEE Berkaitan Erat dengan Confidential Computing
TEE dapat digunakan bersama dengan komputasi rahasia. Confidential computing berfokus guna meningkatkan keamanan informasi ketika berada dalam kondisi aktif. TEE bisa berfungsi sebagai bagian dari fondasi guna mewujudkan perlindungan tersebut.
Strategi tersebut berpotensi semakin relevan dalam institusi yang sering menganalisis data sensitif di platform komputasi eksternal. Dengan mekanisme perlindungan tambahan, tim TEKNOLOGI dapat menekan potensi paparan informasi saat pemrosesan data.
Attestation Menjadi Bagian Penting dalam Ekosistem TEE
Mekanisme verifikasi dapat menjadi satu dari kemampuan penting dalam confidential computing. Menggunakan metode verifikasi tersebut, aplikasi bisa memeriksa apakah TEE menunjukkan kondisi yang dipercaya sebelum materi rahasia diberikan.
Mekanisme attestation dapat membantu membangun tingkat kepastian antara pengguna dengan platform pemrosesan. Namun, verifikasi tersebut masih sebaiknya dipadukan bersama strategi keamanan menyeluruh, karena TEE tidak dapat dianggap sebagai substitusi arsitektur cybersecurity secara keseluruhan.
Lingkungan Eksekusi Terpercaya Mendukung Berbagai Sistem Modern
Perkembangan komputasi awan, AI, dan platform analitik menjadikan kebutuhan untuk keamanan data in use semakin meningkat. Sejumlah aplikasi modern perlu menganalisis data penting di lingkungan bersama.
Lingkungan pemrosesan terisolasi bisa menambahkan lapisan keamanan untuk skenario ini. Pada sistem kecerdasan buatan, misalnya, dataset mampu digunakan di dalam TEE sehingga akses pada informasi sensitif dapat dikurangi. Pendekatan tersebut menjadikan TEKNOLOGI TEE terus penting dalam pengembangan sistem modern.
Kesimpulan Peran TEE dalam Melindungi Pemrosesan Data
Lingkungan eksekusi tepercaya menawarkan pendekatan yang semakin relevan untuk meningkatkan perlindungan informasi ketika sedang diproses. Menggunakan lingkungan terlindungi, aplikasi dapat meminimalkan akses oleh komponen yang tidak diperlukan. Konsep ini mendorong TEE berkembang sebagai lapisan tambahan untuk confidential computing.
Pada akhirnya, lingkungan eksekusi terisolasi bukan digunakan menjadi mekanisme pengamanan. TEE bisa menghasilkan perlindungan lebih optimal apabila digunakan bersama melalui manajemen akses, pemantauan, dan praktik keamanan yang menyeluruh. Bagaimana menurut Anda, apakah TEE mampu menjadi komponen utama dalam cloud dan AI? Sampaikan opini Anda dan simak perkembangan TEKNOLOGI keamanan berikutnya.